Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
În contextual actual, complex și dinamic, al domeniului securității cibernetice, colaborarea cu partenerii este de importanță strategică pentru Safetech Innovations. Această secțiune prezintă parteneriatele pentru soluții integrate și oferă informații companiilor reseller ale produselor proprii și a celor distribuite.
În postura sa de integrator de sisteme, Safetech are relații contractuale de parteneriat cu un set diversificat de companii cu rol determinant în domeniul securității cibernetice. Secțiunea Parteneri de tehnologie conține descrieri succinte ale acestora.
Resellers
Documente și informații pentru companiile reseller ale produselor proprii Safetech Innovations și ale produselor și serviciilor pentru care aceasta are rol de distribuitor
Noutăți din tehnologie
Articole redactate de Safetech Innovations care descriu modul de funcționare a soluțiilor din portofoliul companiei, problemele adresate, beneficiile obținute, precum și aspecte care necesită atenție pentru a obține rezultatele optime
Safetech Innovations S.A. furnizează, din 2011, servicii și soluții de securitate cibernetică adaptate nevoilor fiecărei organizații. Numeroase organizații românești au ales soluțiile, precum și serviciile Safetech de integrare de sisteme, consultanță, managementul vulnerabilităților, externalizare de operațiuni, audit de securitate, pentru a își îmbunătăți nivelul de securitate cibernetică.
În 6 feb. 2023 acțiunile Safetech Innovations au intrat la tranzacționare pe Piața Principală a Bursei de Valori București sub simbolul SAFE. Această secțiune conține informații și documente destinate investitorilor SAFE. Pentru informații cu privire la evoluția prețului acțiunilor, vă invităm să urmăriți profilul nostru de pe site-ul BVB.
Începând din 2011, ne menținem focusul strategic pe securitate cibernetică, acționăm ca Managed Security Service Provider și, până în prezent, am finalizat peste 600 de proiecte de testare și consultanță și am participat la peste 100 de proiecte de securizare a infrastructurilor critice derulate în Statele Unite, UE, China, India, Canada, Brazilia, Maroc, Singapore, Filipine și Noua Zeelandă.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
În contextual actual, complex și dinamic, al domeniului securității cibernetice, colaborarea cu partenerii este de importanță strategică pentru Safetech Innovations. Această secțiune prezintă parteneriatele pentru soluții integrate și oferă informații companiilor reseller ale produselor proprii și a celor distribuite.
În postura sa de integrator de sisteme, Safetech are relații contractuale de parteneriat cu un set diversificat de companii cu rol determinant în domeniul securității cibernetice. Secțiunea Parteneri de tehnologie conține descrieri succinte ale acestora.
Resellers
Documente și informații pentru companiile reseller ale produselor proprii Safetech Innovations și ale produselor și serviciilor pentru care aceasta are rol de distribuitor
Noutăți din tehnologie
Articole redactate de Safetech Innovations care descriu modul de funcționare a soluțiilor din portofoliul companiei, problemele adresate, beneficiile obținute, precum și aspecte care necesită atenție pentru a obține rezultatele optime
Safetech Innovations S.A. furnizează, din 2011, servicii și soluții de securitate cibernetică adaptate nevoilor fiecărei organizații. Numeroase organizații românești au ales soluțiile, precum și serviciile Safetech de integrare de sisteme, consultanță, managementul vulnerabilităților, externalizare de operațiuni, audit de securitate, pentru a își îmbunătăți nivelul de securitate cibernetică.
În 6 feb. 2023 acțiunile Safetech Innovations au intrat la tranzacționare pe Piața Principală a Bursei de Valori București sub simbolul SAFE. Această secțiune conține informații și documente destinate investitorilor SAFE. Pentru informații cu privire la evoluția prețului acțiunilor, vă invităm să urmăriți profilul nostru de pe site-ul BVB.
Începând din 2011, ne menținem focusul strategic pe securitate cibernetică, acționăm ca Managed Security Service Provider și, până în prezent, am finalizat peste 600 de proiecte de testare și consultanță și am participat la peste 100 de proiecte de securizare a infrastructurilor critice derulate în Statele Unite, UE, China, India, Canada, Brazilia, Maroc, Singapore, Filipine și Noua Zeelandă.
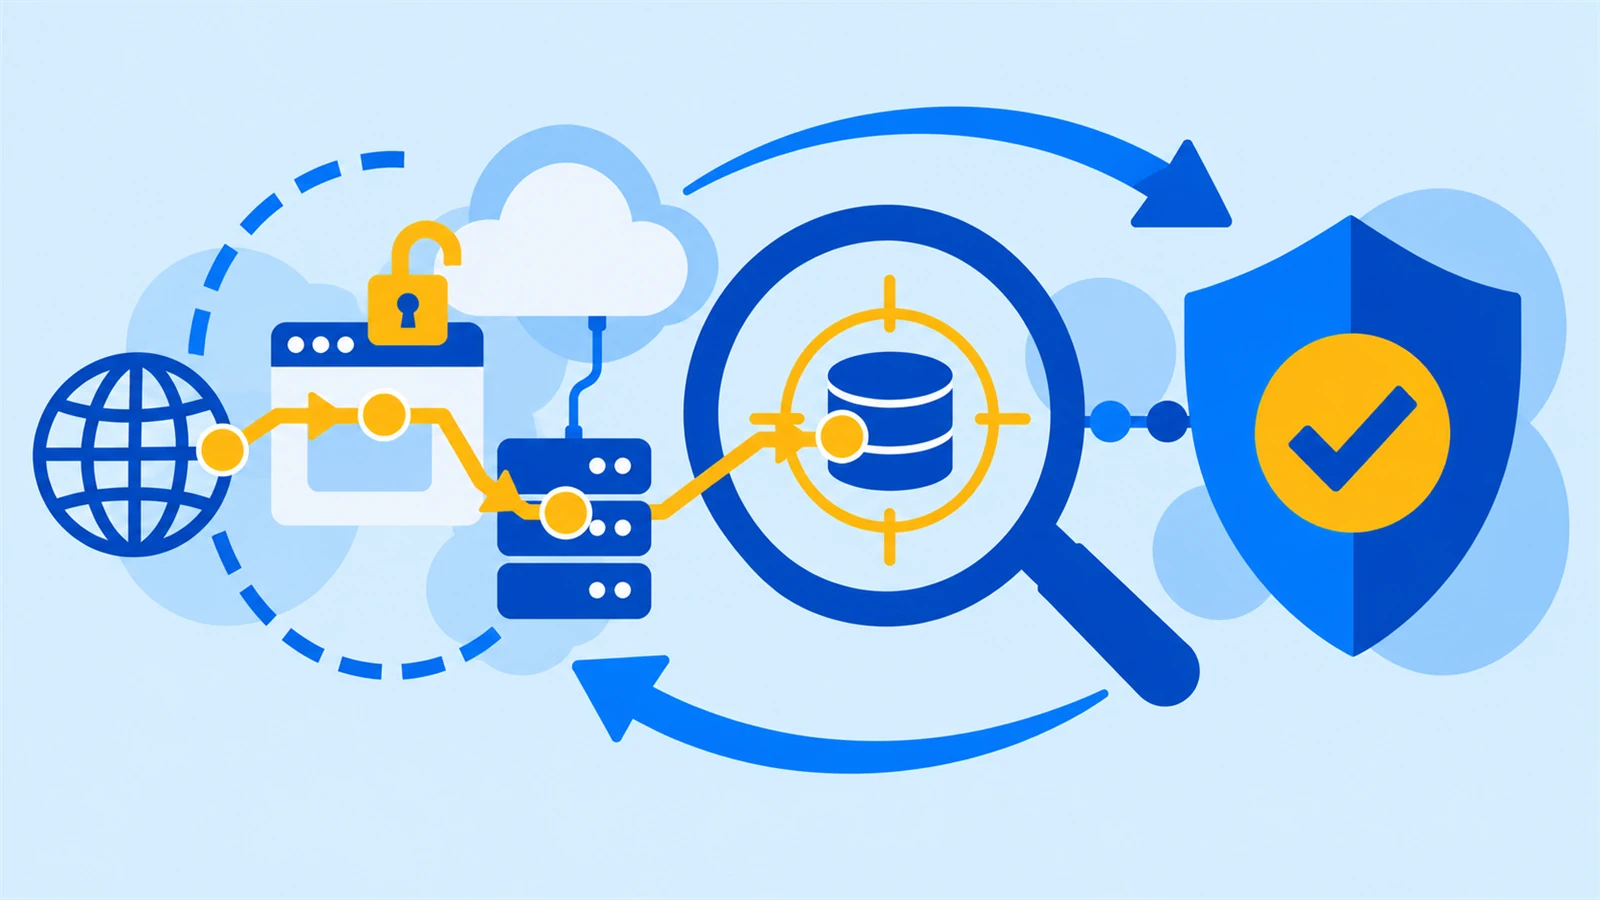
O organizație poate avea domenii, adrese IP și servicii expuse fără o imagine completă asupra riscurilor asociate. Serviciul Safetech Innovations External Attack Surface Scan oferă o evaluare punctuală a suprafeței externe autorizate, pentru a susține deciziile de remediere.
Analizăm expunerile observate în perimetrul convenit și le corelăm cu riscul relevant pentru organizație. Rezultatele oferă echipelor tehnice și managementului o bază documentată pentru stabilirea priorităților.
Utilitate și beneficii
Serviciul se adresează organizațiilor cu prezență online care doresc să înțeleagă ce active și servicii sunt vizibile din exterior și ce expuneri necesită atenție.
Prin evaluare beneficiați de:
Vizibilitate asupra expunerii externe
Identificarea activelor și serviciilor din domeniul autorizat
Priorități de remediere
Evidențierea riscurilor care necesită intervenții prioritare
Recomandări aplicabile
Măsuri pentru reducerea expunerilor identificate
Sprijin pentru decizii
Rezultate care pot orienta continuarea către managementul vulnerabilităților sau testare tehnică
Caracteristicile serviciului
Serviciul de evaluare a suprafeței de atac externe are următoarele caracteristici:
Activele și expunerile analizate
Stabilim domeniile și adresele IP autorizate, profunzimea verificărilor și momentul scanării. Evaluarea poate acoperi porturile deschise, serviciile expuse și certificatele expirate din perimetrul convenit.
Verificarea credențialelor compromise este realizată atunci când este inclusă explicit în obiectivele și acoperirea proiectului. Sursele și limitele acestei verificări sunt stabilite înaintea evaluării.
Analiza și prioritizarea constatărilor
Interpretăm rezultatele în contextul organizației și ordonăm expunerile pe baza criteriilor de risc convenite. Raportarea explică problemele observate și măsurile recomandate, pentru ca echipele responsabile să poată planifica remedierea.
Rezultatele descriu expunerea observată în perimetrul analizat și la momentul verificărilor. Schimbările ulterioare ale activelor sau configurațiilor pot justifica o nouă evaluare.
Instrumente utilizate
Activitățile pot fi susținute de ThreatEcho și UltraRed, potrivit obiectivelor, surselor și accesului disponibile. Instrumentele sunt selectate pentru proiect, iar constatările sunt analizate de specialiștii Safetech.
Livrabile
La finalul proiectului, primiți:
Raport al expunerilor externe — constatările privind activele și serviciile evaluate.
Top al riscurilor identificate — prioritățile rezultate din criteriile de evaluare convenite.
Recomandări de remediere urgentă — măsurile propuse pentru reducerea expunerilor prioritare.
Conținutul rapoartelor și criteriile de acceptare sunt stabilite împreună cu beneficiarul.
Metodologie, mod de colaborare, servicii complementare
Metodologie și etapele evaluării
Definirea domeniului. Agreăm activele autorizate, profunzimea, excluderile, condițiile de acces și criteriile de prioritizare.
Realizarea verificărilor. Executăm scanarea și verificările incluse, în condițiile stabilite cu organizația.
Analiza rezultatelor. Clarificăm expunerile identificate și evaluăm riscurile relevante pentru perimetrul analizat.
Raportarea recomandărilor. Livrăm constatările și prioritățile de remediere pentru echipele responsabile.
Mod de colaborare și servicii complementare
Evaluarea suprafeței de atac externe se livrează ca proiect punctual. Activele, profunzimea, frecvența verificărilor și criteriile de prioritizare sunt agreate pentru fiecare colaborare.
Pentru scanări repetate, prioritizare și urmărirea remedierii, evaluarea poate continua prin Vulnerability Management Recurent.
Pentru identificarea și exploatarea autorizată a vulnerabilităților din infrastructură, este disponibilă testarea de penetrare.
Aceste servicii au obiective și livrabile proprii și se contractează distinct.
Ce recomandă serviciile Safetech?
Experiența Safetech în proiecte de testare și securizare a infrastructurilor critice susține interpretarea expunerilor externe în contextul riscului organizației. Corelăm constatările evaluării punctuale cu impactul potențial asupra activității și explicăm prioritățile prin recomandări care pot fi utilizate de echipele responsabile.
Portofoliul nostru permite continuarea evaluării către management recurent al vulnerabilităților sau testare de penetrare, atunci când rezultatele justifică aceste activități. Astfel, organizația poate alege următorii pași pe baza expunerilor identificate, cu obiective și responsabilități stabilite distinct pentru fiecare serviciu.