Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
În contextual actual, complex și dinamic, al domeniului securității cibernetice, colaborarea cu partenerii este de importanță strategică pentru Safetech Innovations. Această secțiune prezintă parteneriatele pentru soluții integrate și oferă informații companiilor reseller ale produselor proprii și a celor distribuite.
În postura sa de integrator de sisteme, Safetech are relații contractuale de parteneriat cu un set diversificat de companii cu rol determinant în domeniul securității cibernetice. Secțiunea Parteneri de tehnologie conține descrieri succinte ale acestora.
Resellers
Documente și informații pentru companiile reseller ale produselor proprii Safetech Innovations și ale produselor și serviciilor pentru care aceasta are rol de distribuitor
Noutăți din tehnologie
Articole redactate de Safetech Innovations care descriu modul de funcționare a soluțiilor din portofoliul companiei, problemele adresate, beneficiile obținute, precum și aspecte care necesită atenție pentru a obține rezultatele optime
Safetech Innovations S.A. furnizează, din 2011, servicii și soluții de securitate cibernetică adaptate nevoilor fiecărei organizații. Numeroase organizații românești au ales soluțiile, precum și serviciile Safetech de integrare de sisteme, consultanță, managementul vulnerabilităților, externalizare de operațiuni, audit de securitate, pentru a își îmbunătăți nivelul de securitate cibernetică.
În 6 feb. 2023 acțiunile Safetech Innovations au intrat la tranzacționare pe Piața Principală a Bursei de Valori București sub simbolul SAFE. Această secțiune conține informații și documente destinate investitorilor SAFE. Pentru informații cu privire la evoluția prețului acțiunilor, vă invităm să urmăriți profilul nostru de pe site-ul BVB.
Începând din 2011, ne menținem focusul strategic pe securitate cibernetică, acționăm ca Managed Security Service Provider și, până în prezent, am finalizat peste 600 de proiecte de testare și consultanță și am participat la peste 100 de proiecte de securizare a infrastructurilor critice derulate în Statele Unite, UE, China, India, Canada, Brazilia, Maroc, Singapore, Filipine și Noua Zeelandă.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
În contextual actual, complex și dinamic, al domeniului securității cibernetice, colaborarea cu partenerii este de importanță strategică pentru Safetech Innovations. Această secțiune prezintă parteneriatele pentru soluții integrate și oferă informații companiilor reseller ale produselor proprii și a celor distribuite.
În postura sa de integrator de sisteme, Safetech are relații contractuale de parteneriat cu un set diversificat de companii cu rol determinant în domeniul securității cibernetice. Secțiunea Parteneri de tehnologie conține descrieri succinte ale acestora.
Resellers
Documente și informații pentru companiile reseller ale produselor proprii Safetech Innovations și ale produselor și serviciilor pentru care aceasta are rol de distribuitor
Noutăți din tehnologie
Articole redactate de Safetech Innovations care descriu modul de funcționare a soluțiilor din portofoliul companiei, problemele adresate, beneficiile obținute, precum și aspecte care necesită atenție pentru a obține rezultatele optime
Safetech Innovations S.A. furnizează, din 2011, servicii și soluții de securitate cibernetică adaptate nevoilor fiecărei organizații. Numeroase organizații românești au ales soluțiile, precum și serviciile Safetech de integrare de sisteme, consultanță, managementul vulnerabilităților, externalizare de operațiuni, audit de securitate, pentru a își îmbunătăți nivelul de securitate cibernetică.
În 6 feb. 2023 acțiunile Safetech Innovations au intrat la tranzacționare pe Piața Principală a Bursei de Valori București sub simbolul SAFE. Această secțiune conține informații și documente destinate investitorilor SAFE. Pentru informații cu privire la evoluția prețului acțiunilor, vă invităm să urmăriți profilul nostru de pe site-ul BVB.
Începând din 2011, ne menținem focusul strategic pe securitate cibernetică, acționăm ca Managed Security Service Provider și, până în prezent, am finalizat peste 600 de proiecte de testare și consultanță și am participat la peste 100 de proiecte de securizare a infrastructurilor critice derulate în Statele Unite, UE, China, India, Canada, Brazilia, Maroc, Singapore, Filipine și Noua Zeelandă.
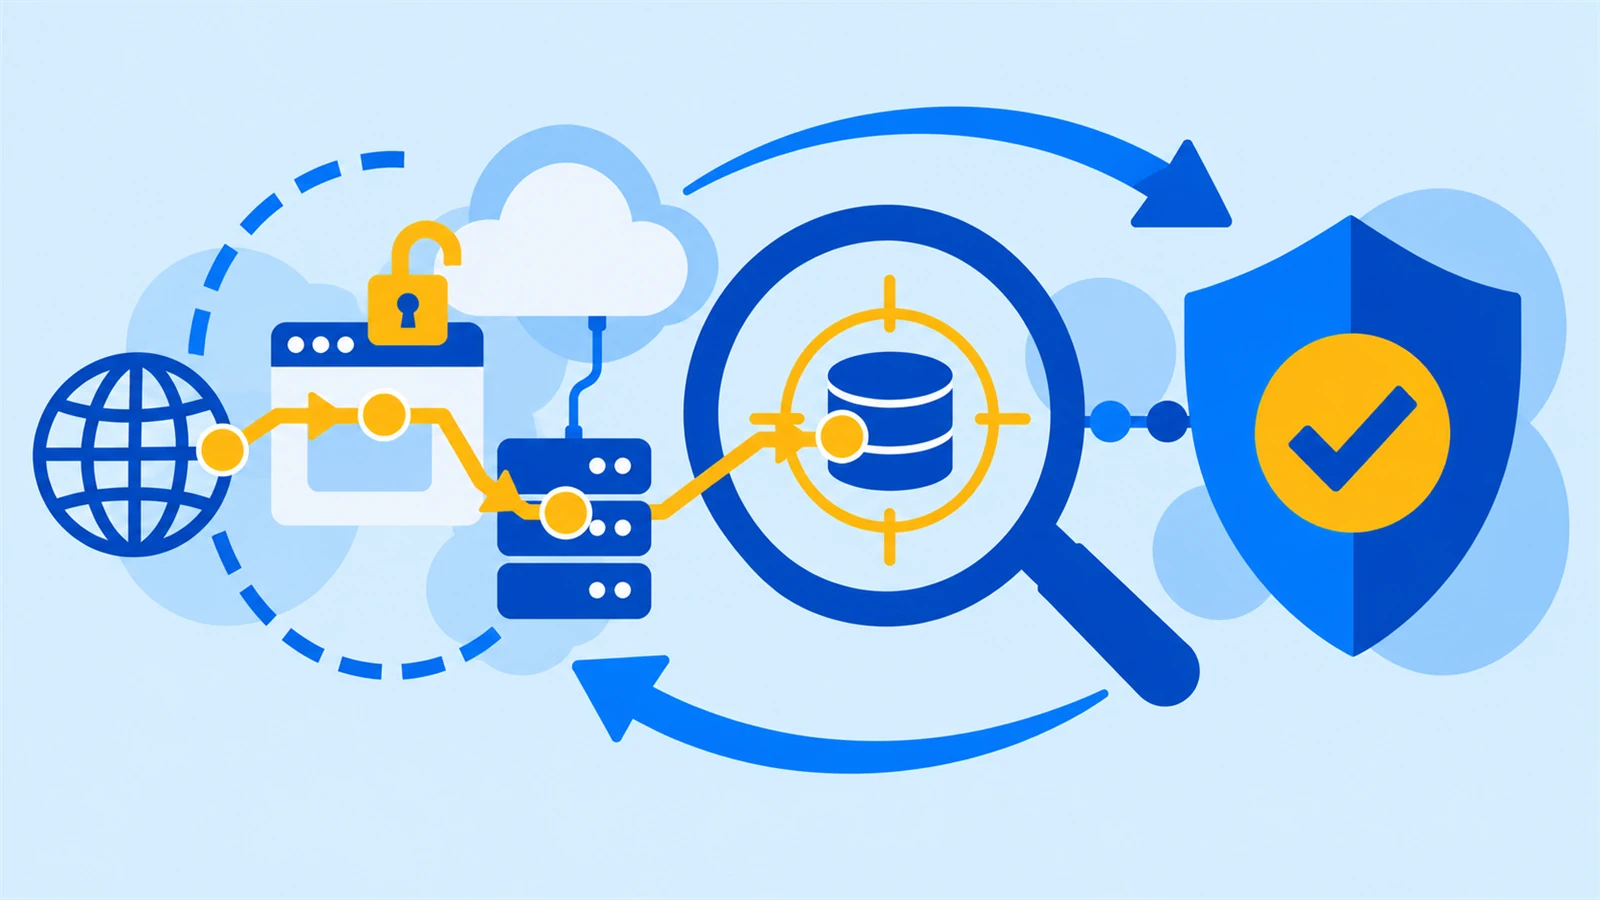
Controalele de securitate trebuie evaluate și prin modul în care reacționează la tehnici de atac relevante pentru organizație. Serviciul Safetech Innovations Breach and Attack Simulation — BAS — simulează controlat atacuri cibernetice pentru a verifica funcționarea măsurilor de protecție, detecție și răspuns din perimetrul autorizat.
Rezultatele arată ce tehnici au fost validate, ce deficiențe au fost identificate și ce măsuri pot îmbunătăți capabilitățile existente. Evaluarea este adaptată infrastructurii și obiectivelor dumneavoastră, cu scenarii, limite și ferestre de execuție stabilite înaintea testării.
Utilitate și beneficii
Serviciul BAS se adresează organizațiilor care doresc să verifice eficiența controalelor deja implementate și să înțeleagă unde sunt necesare ajustări. Poate susține echipele care operează un SOC sau alte capabilități de detecție și răspuns, prin rezultate tehnice care pot orienta prioritățile de îmbunătățire.
Prin serviciul BAS obțineți:
Validarea controalelor
Verificarea comportamentului măsurilor de protecție, detecție și răspuns pentru scenariile executate
Identificarea deficiențelor
Evidențierea lipsurilor care pot afecta observarea și tratarea tehnicilor de atac testate
O imagine structurată a acoperirii
Corelarea tehnicilor validate cu matricea MITRE ATT&CK, în limitele evaluării
Priorități pentru îmbunătățire
Recomandări de remediere și optimizare care pot fi utilizate de echipele responsabile
Sprijin pentru deciziile de securitate
Rezultate documentate pentru înțelegerea eficienței controalelor și planificarea măsurilor următoare
Caracteristicile serviciului
Serviciile Breach and Attack Simulation au următoarele caracteristici:
Serviciul Breach and Attack Tests
Simulăm atacuri în condiții convenite cu organizația și analizăm rezultatele în raport cu obiectivele proiectului. Accentul cade pe validarea practică a capabilităților de securitate: modul în care controalele se comportă în scenariile autorizate și deficiențele de detecție și răspuns observate.
Tehnicile validate și MITRE ATT&CK
Tehnicile incluse sunt selectate în funcție de obiectivele evaluării, mediul tehnic și limitele autorizate. Matricea MITRE ATT&CK documentează tehnicile validate în proiect și oferă un cadru comun pentru discutarea rezultatelor cu echipele tehnice și managementul. Matricea arată acoperirea efectivă a simulărilor. Concluziile se referă la tehnicile validate, la perimetrul analizat și la condițiile în care au fost efectuate verificările.
Instrumente și interpretarea rezultatelor
Activitățile pot utiliza instrumente interne Safetech, Cymulate și PICUS, potrivit scenariilor și condițiilor proiectului. Selectarea instrumentelor urmărește obiectivele evaluării și posibilitățile mediului analizat.
Platformele susțin execuția și colectarea rezultatelor. Specialiștii Safetech interpretează constatările și formulează recomandările în contextul infrastructurii și proceselor beneficiarului.
Livrabile
La finalul proiectului, primiți:
Raport de evaluare BAS — rezultatele evaluării în perimetrul și scenariile convenite.
Matrice MITRE ATT&CK cu tehnicile validate — evidența tehnicilor evaluate în cadrul proiectului.
Lista deficiențelor de detecție și răspuns identificate — constatările care necesită atenția echipelor responsabile.
Plan de remediere și recomandări de optimizare — măsurile propuse pentru îmbunătățirea capabilităților analizate.
Conținutul și criteriile de acceptare ale livrabilelor sunt stabilite la inițierea proiectului. Implementarea recomandărilor și eventualele evaluări ulterioare sunt definite separat, în funcție de nevoile beneficiarului.
Metodologie și mod de colaborare
Metodologie și etapele proiectului
Definirea obiectivelor și a perimetrului. Clarificăm ce capabilități vor fi evaluate, sistemele incluse, scenariile relevante și rezultatele urmărite. Stabilim condițiile de acces, responsabilitățile și excluderile.
Pregătirea simulărilor. Selectăm tehnicile și instrumentele potrivite și convenim ferestrele de execuție, limitele activităților și modul de coordonare cu echipele organizației.
Executarea controlată. Derulăm scenariile autorizate în condițiile stabilite și colectăm informațiile necesare evaluării comportamentului controalelor.
Analiza rezultatelor. Corelăm constatările cu tehnicile testate, identificăm deficiențele de detecție și răspuns și formulăm recomandările de îmbunătățire.
Raportarea și prezentarea concluziilor. Livrăm rezultatele și planul de remediere și explicăm constatările echipelor responsabile, pentru a sprijini stabilirea măsurilor următoare.
Planificarea urmărește desfășurarea controlată a simulărilor în mediul autorizat. Posibilul impact operațional este analizat la definirea condițiilor de execuție, iar activitățile se desfășoară în limitele convenite. Rezultatele documentează comportamentul controalelor pentru scenariile evaluate.
Disponibilitate și mod de colaborare
Serviciul BAS este disponibil ca proiect.
Perimetrul, scenariile, frecvența, ferestrele de execuție și limitele testării sunt convenite pentru fiecare angajament.
Dacă doriți să verificați din nou controalele după modificări, obiectivele și condițiile unei evaluări ulterioare se stabilesc distinct.
BAS completează testarea de penetrare a infrastructurii, care urmărește identificarea și exploatarea autorizată a vulnerabilităților.
Pentru monitorizare și tratarea operațională a amenințărilor, puteți selecta separat serviciile de externalizare SOC/MDR. Aceste servicii au obiective și responsabilități proprii și se contractează distinct.
Ce recomandă serviciile Safetech?
Serviciul BAS beneficiază de experiența Safetech în testare, integrarea soluțiilor și operațiuni de securitate. Această combinație ne permite să analizăm rezultatele simulărilor în raport cu configurațiile tehnice, controalele existente și procesele de detecție și răspuns ale organizației.
Evaluarea este coordonată de specialiști, care explică rezultatele și limitele acoperirii, pentru ca echipele dumneavoastră să poată identifica măsurile de îmbunătățire relevante. Corelăm constatările cu mediul evaluat și cu obiectivele convenite, transformând rezultatele instrumentelor în recomandări aplicabile.