Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
În contextual actual, complex și dinamic, al domeniului securității cibernetice, colaborarea cu partenerii este de importanță strategică pentru Safetech Innovations. Această secțiune prezintă parteneriatele pentru soluții integrate și oferă informații companiilor reseller ale produselor proprii și a celor distribuite.
În postura sa de integrator de sisteme, Safetech are relații contractuale de parteneriat cu un set diversificat de companii cu rol determinant în domeniul securității cibernetice. Secțiunea Parteneri de tehnologie conține descrieri succinte ale acestora.
Resellers
Documente și informații pentru companiile reseller ale produselor proprii Safetech Innovations și ale produselor și serviciilor pentru care aceasta are rol de distribuitor
Noutăți din tehnologie
Articole redactate de Safetech Innovations care descriu modul de funcționare a soluțiilor din portofoliul companiei, problemele adresate, beneficiile obținute, precum și aspecte care necesită atenție pentru a obține rezultatele optime
Safetech Innovations S.A. furnizează, din 2011, servicii și soluții de securitate cibernetică adaptate nevoilor fiecărei organizații. Numeroase organizații românești au ales soluțiile, precum și serviciile Safetech de integrare de sisteme, consultanță, managementul vulnerabilităților, externalizare de operațiuni, audit de securitate, pentru a își îmbunătăți nivelul de securitate cibernetică.
În 6 feb. 2023 acțiunile Safetech Innovations au intrat la tranzacționare pe Piața Principală a Bursei de Valori București sub simbolul SAFE. Această secțiune conține informații și documente destinate investitorilor SAFE. Pentru informații cu privire la evoluția prețului acțiunilor, vă invităm să urmăriți profilul nostru de pe site-ul BVB.
Începând din 2011, ne menținem focusul strategic pe securitate cibernetică, acționăm ca Managed Security Service Provider și, până în prezent, am finalizat peste 600 de proiecte de testare și consultanță și am participat la peste 100 de proiecte de securizare a infrastructurilor critice derulate în Statele Unite, UE, China, India, Canada, Brazilia, Maroc, Singapore, Filipine și Noua Zeelandă.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
Asigură-te că organizația ta este în siguranță și permite-ne să proiectăm cel mai bun plan de acțiune pentru nevoile companiei tale în securitate cibernetică.
În contextual actual, complex și dinamic, al domeniului securității cibernetice, colaborarea cu partenerii este de importanță strategică pentru Safetech Innovations. Această secțiune prezintă parteneriatele pentru soluții integrate și oferă informații companiilor reseller ale produselor proprii și a celor distribuite.
În postura sa de integrator de sisteme, Safetech are relații contractuale de parteneriat cu un set diversificat de companii cu rol determinant în domeniul securității cibernetice. Secțiunea Parteneri de tehnologie conține descrieri succinte ale acestora.
Resellers
Documente și informații pentru companiile reseller ale produselor proprii Safetech Innovations și ale produselor și serviciilor pentru care aceasta are rol de distribuitor
Noutăți din tehnologie
Articole redactate de Safetech Innovations care descriu modul de funcționare a soluțiilor din portofoliul companiei, problemele adresate, beneficiile obținute, precum și aspecte care necesită atenție pentru a obține rezultatele optime
Safetech Innovations S.A. furnizează, din 2011, servicii și soluții de securitate cibernetică adaptate nevoilor fiecărei organizații. Numeroase organizații românești au ales soluțiile, precum și serviciile Safetech de integrare de sisteme, consultanță, managementul vulnerabilităților, externalizare de operațiuni, audit de securitate, pentru a își îmbunătăți nivelul de securitate cibernetică.
În 6 feb. 2023 acțiunile Safetech Innovations au intrat la tranzacționare pe Piața Principală a Bursei de Valori București sub simbolul SAFE. Această secțiune conține informații și documente destinate investitorilor SAFE. Pentru informații cu privire la evoluția prețului acțiunilor, vă invităm să urmăriți profilul nostru de pe site-ul BVB.
Începând din 2011, ne menținem focusul strategic pe securitate cibernetică, acționăm ca Managed Security Service Provider și, până în prezent, am finalizat peste 600 de proiecte de testare și consultanță și am participat la peste 100 de proiecte de securizare a infrastructurilor critice derulate în Statele Unite, UE, China, India, Canada, Brazilia, Maroc, Singapore, Filipine și Noua Zeelandă.
Scanări interne și externe, prioritizare bazată pe risc și urmărirea remedierii, pentru gestionarea vulnerabilităților din infrastructura dumneavoastră
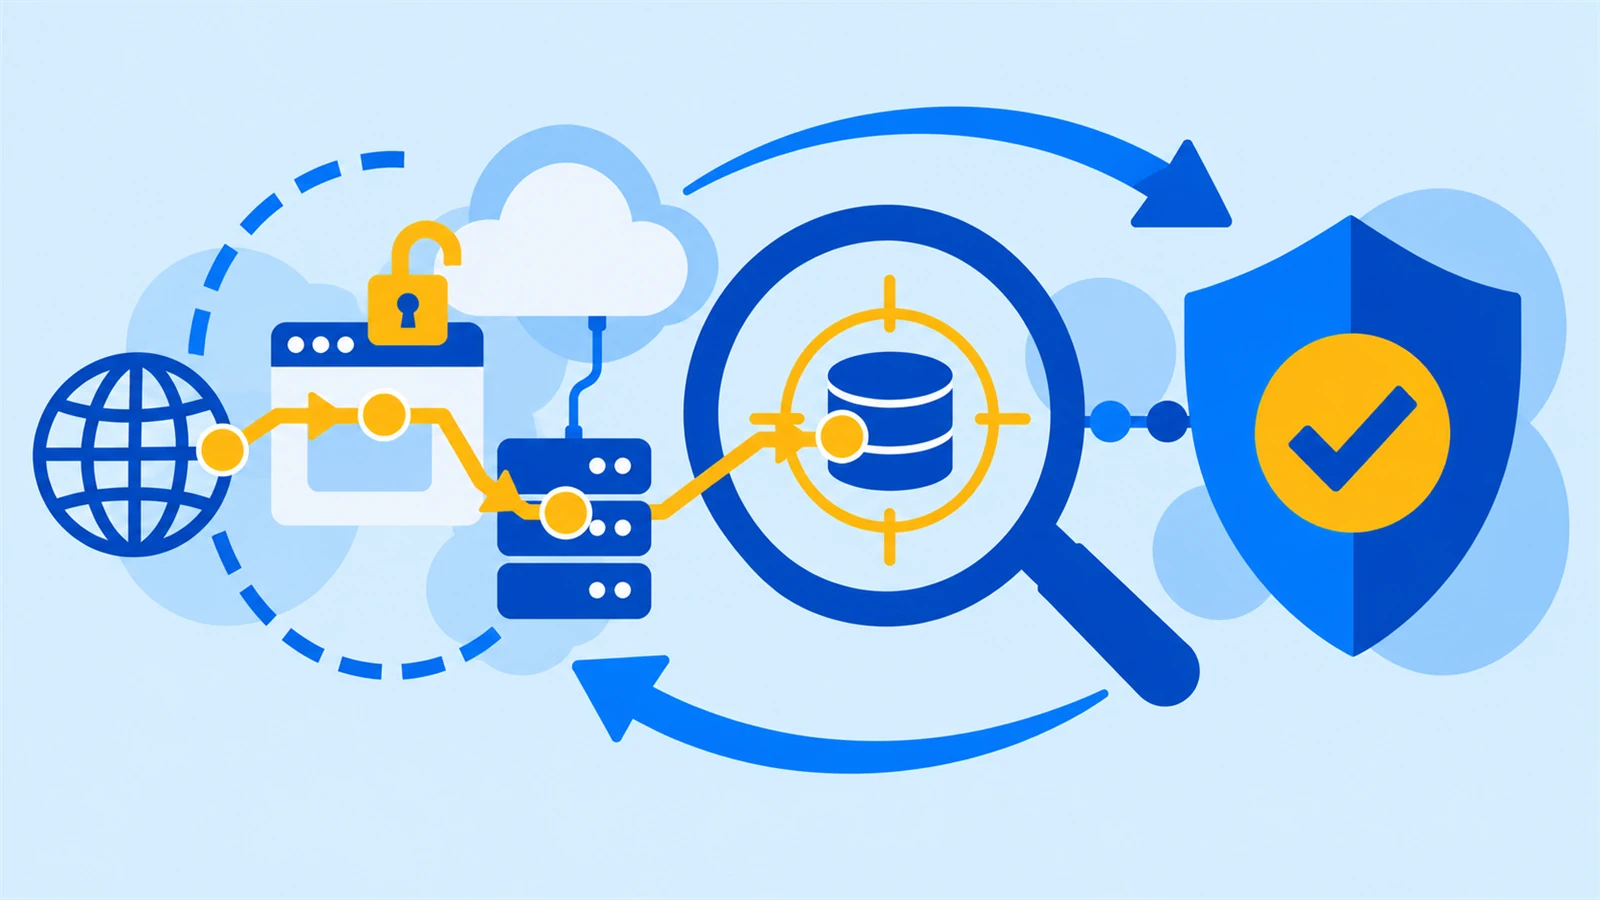
Vulnerabilitățile se schimbă odată cu infrastructura, aplicațiile și amenințările. Serviciul Safetech Innovations de Vulnerability Management Recurent vă ajută să identificați problemele de securitate, să stabiliți prioritățile de remediere și să urmăriți evoluția riscului printr-un program lunar.
Corelăm rezultatele scanărilor cu analiza specialiștilor și cu informațiile despre mediul evaluat. Organizația primește recomandări pentru echipele tehnice și o imagine a priorităților pentru management, în perimetrul convenit.
Utilitate și beneficii
Serviciul se adresează organizațiilor care au nevoie de evaluări repetate ale vulnerabilităților și de urmărirea măsurilor de remediere, inclusiv în infrastructuri mixte sau supuse schimbărilor frecvente.
Prin colaborarea cu Safetech beneficiați de:
Vizibilitate asupra vulnerabilităților
Identificarea problemelor din activele interne și externe incluse în serviciu
Priorități bazate pe context
Ordonarea constatărilor în funcție de severitate, posibilitatea exploatării și impactul asupra organizației
Sprijin pentru remediere
Recomandări și un plan care pot fi utilizate de echipele responsabile
Urmărirea progresului
Evidențierea vulnerabilităților noi, a celor remediate și a evoluției riscului în timp
Raportare pentru management
Rezultate tehnice și executive care susțin deciziile privind măsurile și resursele necesare
Metodologia și caracteristicile serviciului
Serviciul de Vulnerability Management Recurent are următoarele caracteristici:
Definirea și autorizarea domeniului
Stabilim activele acoperite, scanările interne și externe, condițiile de acces și ferestrele de execuție. Convenim frecvența scanărilor, pragurile de severitate, criteriile de prioritizare și responsabilitățile pentru remediere, împreună cu persoanele de contact și excluderile.
Scanarea și analiza constatărilor
Executăm scanările în perimetrul autorizat și analizăm rezultatele pentru a identifica și clasifica vulnerabilitățile relevante. Verificările urmăresc activele și serviciile convenite, în limitele accesului și ale informațiilor disponibile. Analiza constatărilor susține filtrarea rezultatelor nerelevante și clarificarea celor care necesită investigații suplimentare.
Pot fi utilizate Nessus Professional, Nessus Expert și instrumentul intern Safetech de Vulnerability Management, potrivit perimetrului și cerințelor colaborării. Selectarea tehnologiilor și condițiile de utilizare a licențelor sunt definite pentru serviciul contractat.
Prioritizarea contextuală
Evaluarea ia în considerare severitatea tehnică, inclusiv CVSS, alături de contextul organizației. Analizăm factori precum existența și posibilitatea utilizării unor metode de exploatare și impactul potențial asupra sistemelor evaluate, pentru a stabili ordinea intervențiilor.
Metodologia proprie de scoring Safetech susține evaluarea riscului la nivelul activelor și al infrastructurii incluse. Rezultatele ajută echipele să își concentreze eforturile asupra vulnerabilităților prioritare și permit compararea evoluției riscului între perioadele analizate.
Planificarea remedierii
Formulăm recomandări și un plan de remediere prioritizat. Clarificăm constatările și măsurile propuse cu responsabilii organizației, pentru a susține planificarea acțiunilor.
Implementarea remedierilor revine echipelor desemnate conform responsabilităților convenite. Administrarea patch-urilor și modificarea configurațiilor sunt activități care se definesc distinct de analiza și recomandările serviciului de Vulnerability Management.
Rescanarea și urmărirea evoluției
Urmărim retestarea și verificăm remedierea prin rescanări în domeniul și la intervalele agreate. Comparăm rezultatele pentru activele incluse și evidențiem vulnerabilitățile noi, constatările rămase deschise și măsurile verificate. Evoluția scorurilor de risc și explicațiile privind schimbările observate susțin stabilirea priorităților pentru perioada următoare.
Livrabile, mod de colaborare și servicii complementare
Livrabile
Livrabilele programului recurent sunt:
Raport lunar de scanare — constatările și rezultatele verificărilor pentru activele evaluate.
Top al vulnerabilităților prioritizate — problemele care necesită atenție, ordonate pe baza criteriilor convenite.
Plan de remediere — măsurile recomandate pentru vulnerabilitățile identificate.
Dashboard de risc — vizibilitate asupra situației și evoluției riscului în domeniul serviciului.
Raport executiv — concluzii și priorități prezentate pentru management.
Conținutul rapoartelor, pragurile de severitate și criteriile de acceptare sunt stabilite pentru fiecare colaborare. Urmărirea evoluției ține cont de acoperirea scanărilor și de schimbările intervenite în infrastructură.
Mod de colaborare și servicii complementare
Vulnerability Management este un serviciu recurent lunar. Frecvența scanărilor, a rescanărilor și a actualizării informațiilor din dashboard este convenită în funcție de active, acces și obiective. Programul de scanare este definit separat de acoperirea serviciilor de monitorizare SOC.
Auditul managementului vulnerabilităților și patch-urilor evaluează procesele și controalele organizației. Testarea de penetrare a infrastructurii urmărește identificarea și exploatarea autorizată a vulnerabilităților. Evaluarea rapidă a suprafeței externe de atac reprezintă, de asemenea, un serviciu distinct, care se contractează separat.
Pentru monitorizarea și tratarea operațională a amenințărilor, puteți selecta serviciile SOC/MDR, cu obiective și responsabilități proprii.
Ce recomandă serviciile Safetech?
Metodologia de scoring dezvoltată intern de Safetech corelează severitatea tehnică a vulnerabilităților cu posibilitatea exploatării și impactul asupra organizației. Analiza contextuală ajută echipele să stabilească prioritățile de remediere la nivelul activelor și infrastructurii incluse în serviciu.
Experiența noastră în testare și operațiuni de securitate susține interpretarea constatărilor și formularea recomandărilor practice. Urmărim evoluția vulnerabilităților și a scorurilor de risc, pentru ca organizația să înțeleagă schimbările observate și să poată evalua progresul măsurilor implementate.