

Cuprins
De la vulnerabilități raportate la riscuri demonstrate: ce poate exploata un atacator din exterior?
O vulnerabilitate cu scor CVSS 9,8 este întotdeauna mai periculoasă decât una cu scor 7,5? Cât de relevantă este o listă cu sute de vulnerabilități critice dacă nu știm care dintre ele pot fi exploatate efectiv? Și cum putem demonstra că măsurile de remediere au eliminat riscul, nu doar alerta dintr-un sistem de monitorizare?
Aceste întrebări devin tot mai importante pentru organizațiile care operează infrastructuri IT complexe, distribuite între centre de date proprii, platforme cloud, servicii SaaS și sisteme administrate de furnizori externi.
Raportul ENISA Threat Landscape 2026, publicat în septembrie, subliniază că dependențele digitale extind suprafața de atac și impun un nivel mai ridicat de vigilență. Ransomware-ul continuă să reprezinte una dintre amenințările cu cel mai mare impact, iar exploatarea vulnerabilităților cunoscute rămâne un vector important pentru compromiterea sistemelor.
Problema nu este doar numărul vulnerabilităților. Instrumentele de scanare produc volume mari de constatări, dar acestea nu reflectă întotdeauna posibilitatea reală de exploatare, accesibilitatea sistemului din internet sau consecințele asupra proceselor de business.
Pentru echipele de securitate, provocarea este să treacă de la identificarea vulnerabilităților potențiale la demonstrarea riscurilor reale și la verificarea eliminării acestora.
În acest context, Safetech Innovations oferă, prin parteneriatul cu KELA, acces la ULTRA RED, o platformă specializată în External Attack Surface Management (EASM) și Continuous Threat Exposure Management (CTEM).
Soluția combină descoperirea continuă a activelor expuse pe internet cu testarea activă și validarea exploatabilității. Specialiștii Safetech completează aceste capabilități prin evaluări tehnice, prioritizare în funcție de contextul operațional al clientului, recomandări de remediere și retestare.
Important de menționat, ULTRA RED este o platformă premiată internațional pentru inovație în cybersecurity, primind în 2025 CyberSecurity Breakthrough Award și în 2024 Top InfoSec Innovator Award la categoria Continuous Threat Exposure Management (CTEM).
Vulnerabilitate identificată versus exploatabilitate demonstrată
Majoritatea organizațiilor utilizează deja instrumente de vulnerability scanning. Acestea identifică versiuni software vulnerabile, configurații nesigure sau servicii asociate unor CVE-uri cunoscute și atribuie scoruri de severitate.
Deși indispensabile pentru gestionarea vulnerabilităților, aceste instrumente au o limitare importantă: identificarea unei vulnerabilități nu demonstrează automat că ea poate fi exploatată în configurația concretă a sistemului.
De exemplu, un scanner poate raporta mai multe vulnerabilități critice pe un portal de facturare, pornind de la versiunea serverului web. Investigația poate arăta însă că modulele vulnerabile nu sunt activate sau că exploatarea necesită condiții care nu există în mediul respectiv.
În același timp, un subdomeniu de test uitat poate expune o interfață administrativă fără autentificare, conectată la baza de date a portalului de producție.
Această a doua problemă poate să nu aibă asociat un CVE și, implicit, nici un scor CVSS. Totuși, exploatarea ei ar putea permite accesul la datele clienților sau compromiterea procesului de facturare.
Diferența dintre cele două situații este esențială:
- Vulnerabilitatea raportată indică existența unei probleme potențiale, pe baza versiunii software, configurației sau semnăturilor cunoscute.
- Expunerea validată demonstrează că problema poate fi exploatată în condițiile testate, prin dovezi tehnice reproductibile.
- Riscul de business rezultă din corelarea acestei exploatabilități cu importanța sistemului, datele accesibile și consecințele operaționale.
Prin urmare, prioritizarea exclusiv pe baza CVSS poate direcționa resursele către probleme care nu reprezintă cele mai importante căi de atac.
ULTRA RED: descoperirea și validarea continuă a suprafeței externe de atac
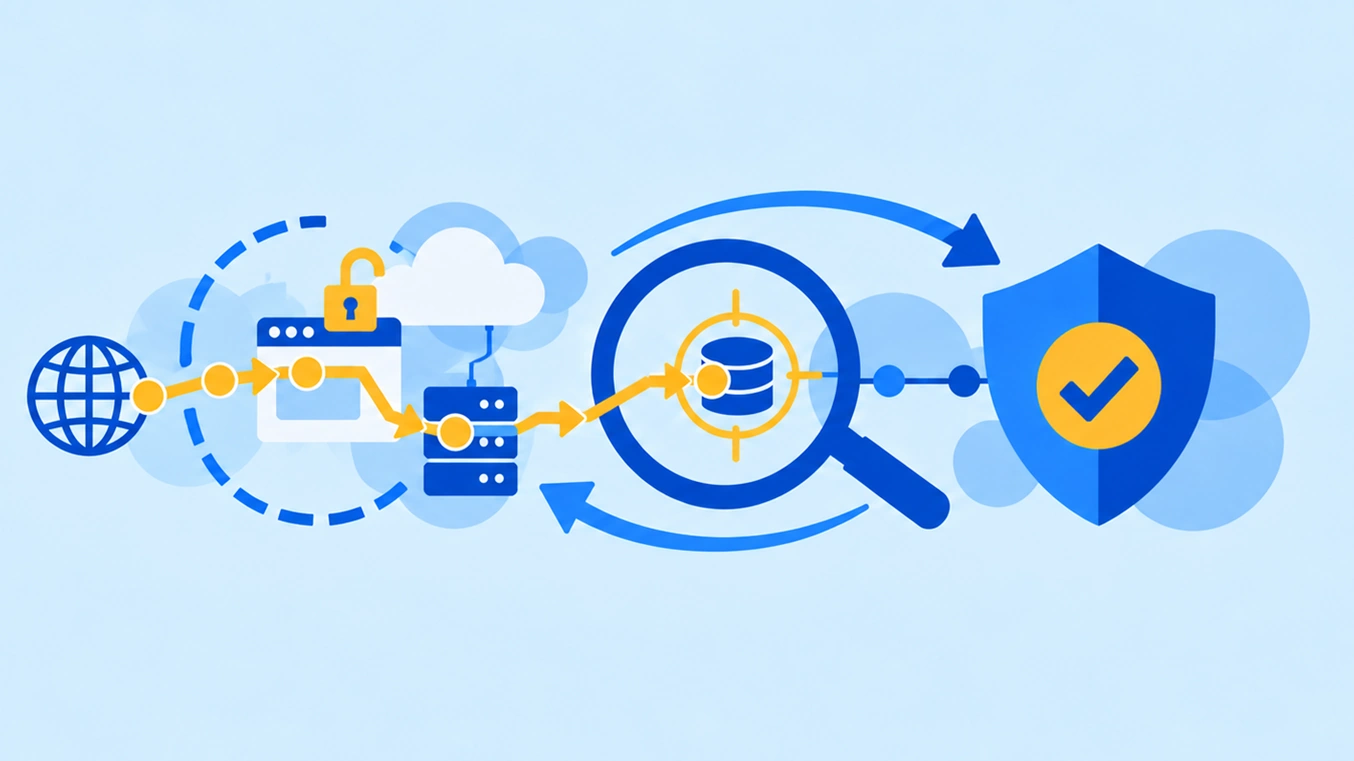
ULTRA RED evaluează infrastructura organizației din perspectiva unui atacator extern (outside-in). Platforma SaaS funcționează fără agenți și poate începe descoperirea de la un singur domeniu, extinzând recursiv inventarul activelor asociate companiei. Procesul include cinci componente principale:
1. External Attack Surface Discovery – identificarea activelor expuse
ULTRA RED identifică domenii, subdomenii, adrese IP, servicii publice și resurse cloud, inclusiv active absente din inventarul oficial: medii de test, aplicații shadow IT, infrastructuri moștenite sau servicii operate de furnizori. Monitorizarea continuă detectează gazde noi, modificări DNS, certificate digitale, porturi deschise și schimbări ale tehnologiilor expuse. Specialiștii Safetech verifică apartenența activelor și le corelează cu proprietarii și procesele de business.
2. Active Testing – verificarea exploatabilității
Platforma efectuează teste active, controlate și neintruzive, pentru a confirma exploatabilitatea vulnerabilităților cunoscute, a configurațiilor greșite sau a interfețelor administrative expuse. Spre deosebire de scanarea bazată pe versiuni software și CVE-uri, validarea deterministă urmărește demonstrarea unei căi reale de exploatare, în limitele ariei autorizate și fără afectarea sistemelor de producție.
3. Exposure Validation – dovezi tehnice reproductibile
Pentru expunerile confirmate, ULTRA RED furnizează activul afectat, condițiile de exploatare, dovezi Proof of Concept (PoC), cereri și răspunsuri HTTP relevante și contextul tehnic necesar remedierii. Validarea este specifică activului, momentului și condițiilor testate; absența unei constatări nu garantează securitatea sistemului. Aplicațiile cu autentificare, lanțurile complexe de exploatare și scenariile interne pot necesita teste manuale de penetrare realizate de Safetech.
4. Contextual Risk Prioritization – prioritizare bazată pe risc
ULTRA RED corelează exploatabilitatea cu severitatea tehnică și criticitatea activelor. Pentru vulnerabilitățile cu CVE sunt utilizați indicatori precum CVSS și EPSS (Exploit Prediction Scoring System), completați de Safetech cu informații CISA KEV despre vulnerabilitățile exploatate efectiv. Datele de threat intelligence din ecosistemul KELA adaugă context despre tehnologiile vizate de atacatori și activitatea grupărilor ransomware. Safetech integrează importanța aplicațiilor, datele procesate, dependențele operaționale și controalele compensatorii, astfel încât prioritățile să reflecte exploatabilitatea, probabilitatea atacului și impactul asupra businessului, nu doar scorul CVSS.
5. Remediation Verification – confirmarea remedierii
După implementarea măsurilor corective, ULTRA RED retestează automat constatările care permit această verificare, pentru a confirma eliminarea vectorului de exploatare. Problemele complexe sunt reverificate manual de specialiștii Safetech. Fiecare constatare este urmărită până la închiderea confirmată, cu dovezi și istoric de audit. Monitorizarea continuă identifică eventualele reapariții ale expunerilor sau modificări care introduc noi riscuri.
Rezultatul: un proces continuu de descoperire, validare, prioritizare și remediere verificată, care transformă listele de vulnerabilități în riscuri demonstrate și acțiuni concrete de securitate.
ULTRA RED și Continuous Threat Exposure Management
Abordarea ULTRA RED se înscrie în conceptul de Continuous Threat Exposure Management (CTEM), care urmărește identificarea și reducerea continuă a expunerilor relevante pentru organizație.
Un program CTEM presupune delimitarea suprafeței analizate, descoperirea activelor, prioritizarea riscurilor, validarea exploatabilității și mobilizarea echipelor responsabile de remediere. ULTRA RED automatizează componente importante ale acestui proces, în special descoperirea, testarea și validarea expunerilor externe. Pentru implementarea eficientă a CTEM, tehnologia trebuie însă integrată în procesele operaționale ale organizației.
Aici intervine Safetech Innovations, prin stabilirea ariei de evaluare, interpretarea constatărilor, definirea responsabilităților și coordonarea activităților de remediere și retestare.
O asemenea abordare permite organizației să urmărească nu doar câte vulnerabilități au fost identificate, ci și cât de rapid sunt descoperite noile expuneri, câte dintre acestea sunt exploatabile și în ce măsură riscurile validate sunt eliminate.
Serviciile complementare oferite de Safetech Innovations
ULTRA RED asigură descoperirea și validarea continuă a expunerilor externe, iar Safetech Innovations completează tehnologia cu servicii specializate de testare, monitorizare, remediere și management al riscurilor. În funcție de infrastructura și cerințele organizației, acestea includ:
• Testare manuală de penetrare și evaluări avansate de securitate
Echipa Safetech realizează teste de penetrare pentru aplicații web, API-uri, sisteme care necesită autentificare și scenarii complexe de exploatare, utilizând inclusiv metodologii OWASP. Evaluările acoperă mecanismele de autentificare, autorizare și control al accesului, precum și lanțurile de atac care nu pot fi validate automat.
• Monitorizare și răspuns la incidente prin STI CERT
Prin STI CERT, Safetech asigură monitorizare de securitate 24/7, analiză a evenimentelor și răspuns la incidente. Constatările ULTRA RED pot fi corelate cu datele SIEM pentru identificarea tentativelor de exploatare, iar testele autorizate pot fi coordonate cu echipa SOC pentru verificarea eficienței mecanismelor de detecție.
• Evaluări de securitate pentru infrastructuri OT și industriale
ULTRA RED identifică punctele de acces externe, precum VPN-uri și portaluri de administrare la distanță. Pentru evaluarea rețelelor OT, Safetech utilizează metode și tehnologii specializate, inclusiv ICS Detect și soluții Radiflow, adaptate cerințelor de disponibilitate și siguranță ale infrastructurilor industriale.
• Consultanță tehnică și suport pentru remediere
Specialiștii Safetech transformă constatările validate în recomandări adaptate infrastructurii clientului: actualizări software, modificarea politicilor de acces, segmentare, dezactivarea serviciilor vulnerabile sau implementarea controalelor compensatorii. Atunci când remedierea definitivă nu este imediat posibilă, pot fi aplicate măsuri temporare, precum reguli WAF/IPS și restricționarea accesului.
• Integrare operațională, guvernanță și raportare
Rezultatele ULTRA RED pot fi integrate cu platformele SIEM, sistemele de ticketing și procesele de management al vulnerabilităților, prin portal, API și exporturi de date. Safetech urmărește constatările, responsabilitățile, termenele și dovezile de retestare, furnizând notificări pentru expunerile critice, rapoarte executive lunare și sinteze trimestriale pentru CISO și board. Aceste informații susțin inclusiv documentarea măsurilor de management al riscurilor în contextul NIS2 și DORA.
Ce câștigați concret cu ULTRA RED și Safetech Innovations?
Mai puține alerte fără relevanță, priorități de remediere bazate pe dovezi și o imagine clară asupra riscurilor reale.
De exemplu, ULTRA RED poate identifica un subdomeniu uitat, pe care funcționează o interfață administrativă accesibilă fără autentificare. Platforma validează tehnic expunerea și furnizează dovezi de exploatabilitate. Safetech analizează impactul asupra sistemelor și datelor companiei, stabilește prioritatea și recomandă măsurile necesare. După implementarea acestora, retestarea confirmă eliminarea vectorului de atac identificat.
Procesul nu se oprește aici. Monitorizarea continuă permite detectarea activelor noi și a expunerilor reapărute. Pentru echipele de securitate, această abordare înseamnă mai puțin timp consumat cu alerte neconfirmate și mai multă eficiență în remedierea riscurilor exploatabile.
Pentru CISO și management, rezultatele sunt măsurabile: expuneri validate, active critice afectate, termene de remediere, rata de închidere confirmată prin retestare și evoluția riscului în timp. Aceste informații susțin deciziile de investiție, guvernanța securității și documentarea măsurilor necesare în contextul NIS2 și DORA.
Cum puteți aflați ce poate exploata un atacator din exteriorul organizației dumneavoastră? Simplu. Solicitați echipei Safetech Innovations o evaluare inițială a suprafeței externe de atac cu ULTRA RED. Veți primi, pentru aria convenită, o imagine a activelor expuse, dovezi pentru vulnerabilitățile exploatabile identificate și un plan de remediere prioritizat în funcție de riscul pentru business.
Contactați Safetech Innovations pentru a programa o evaluare la office @ safetech.ro .