

Cuprins
GRC externalizat: cum transformă Safetech cerințele NIS2 și DORA într-un program real de securitate și reziliență
Pentru un CISO, realitatea actuală este mai complicată decât simpla lipsă de oameni. Echipele de securitate trebuie să țină pasul simultan cu amenințările cibernetice, transformarea digitală, utilizarea accelerată a inteligenței artificiale și un volum tot mai mare de cerințe de reglementare. Iar problema nu este întotdeauna numărul de oameni din echipă, ci indisponibilitatea unor competențele de care organizația are nevoie și pe care nu le poate acoperi intern.
Potrivit 2026 Cybersecurity Workforce Research Report, realizat de SANS Institute și GIAC, 60% dintre organizații indică deficitul de competențe drept principala provocare a forței de muncă din cybersecurity, în timp ce doar 40% indică lipsa de personal. În plus, 95% dintre organizații spun că directivele și reglementările din domeniu le influențează recrutarea, iar nevoia de specialiști pentru roluri noi a crescut semnificativ, în principal pe fondul cerințelor de conformitate.
Pentru organizațiile din România, problemele se acutizează pe măsură ce cerințele NIS2 devin parte din realitatea operațională, iar pentru sectorul financiar și entitățile aflate în domeniul de aplicare al regulamentului DORA, reziliența operațională digitală devine o responsabilitate permanentă. Dacă avem în vedere și declarațiile recente ale unor persoane-cheie din conducerea Directoratului Național de Securitate Cibernetică, potrivit cărora „Amenzile pentru nerespectarea NIS2 sunt inevitabile” (Ziarul Financiar, septembrie 2026), presiunea devine tot mai mare.
În acest context, construirea unei echipe interne care să acopere toate competențele necesare de guvernanță, managementul riscului și conformitate poate deveni dificilă, costisitoare și, în unele cazuri, imposibilă într-un interval scurt.
De aici apare o schimbare importantă: GRC nu mai trebuie privit exclusiv ca o funcție internă, ci poate fi construit și operaționalizat cu ajutorul unor specialiști externi.
GRC: de la documentație de conformitate la capacitate organizațională
Governance, Risk Management & Compliance nu înseamnă doar elaborarea unor politici sau pregătirea organizației pentru un audit. Un program GRC matur creează legătura dintre obiectivele de business, riscurile cibernetice, responsabilitățile managementului, procesele organizației și măsurile concrete de securitate.
În practică, acest lucru înseamnă să poți răspunde unor întrebări esențiale:
- Cine este responsabil pentru securitatea informației?
- Ce riscuri pot afecta activitățile critice ale organizației?
- Ce măsuri există pentru reducerea acestor riscuri?
- Sunt politicile și procedurile aplicate efectiv?
- Ce se întâmplă dacă un furnizor critic este indisponibil?
- Cât timp poate continua organizația să funcționeze în cazul unei întreruperi?
- Ce informații trebuie raportate managementului?
- Cum demonstrăm că măsurile implementate sunt eficiente?
- Cum gestionăm riscurile provenite din lanțul de furnizori?
- Cum pregătim organizația pentru un incident major?
Această abordare este relevantă atât pentru NIS2, cât și pentru DORA, chiar dacă cele două cadre au domenii de aplicare și cerințe specifice diferite.
În cazul NIS2, accentul este pus, printre altele, pe responsabilitatea managementului, managementul riscurilor, politici și proceduri, gestionarea incidentelor, continuitatea activității, securitatea lanțului de aprovizionare și instruirea personalului.
DORA introduce, pentru entitățile financiare vizate, un cadru specific pentru reziliența operațională digitală, care include managementul riscului TIC, gestionarea incidentelor, testarea rezilienței și monitorizarea riscurilor asociate furnizorilor terți de servicii TIC.
În ambele situații, însă, simpla existență a unor documente nu este suficientă. Organizația trebuie să poată demonstra că procesele funcționează și că riscurile sunt cunoscute și gestionate. Iar aici intervine specialistul GRC.
Presiunea reglementării crește exact când competențele sunt mai greu de găsit
Complexitatea GRC nu vine doar din numărul de reglementări. Cerințele evoluează, iar organizațiile trebuie să integreze permanent noi domenii de risc. Un exemplu este inteligența artificială. Potrivit ICA Global GRC Survey 2025, 35,9% dintre respondenți consideră că guvernanța și etica AI vor necesita cea mai mare atenție în GRC în următorii ani, înaintea protecției datelor și securității cibernetice, indicate de 25%.
Prin urmare, GRC-ul modern nu mai înseamnă doar „compliance”, ci înseamnă posibilitatea corelării într-un flux mult mai complex:
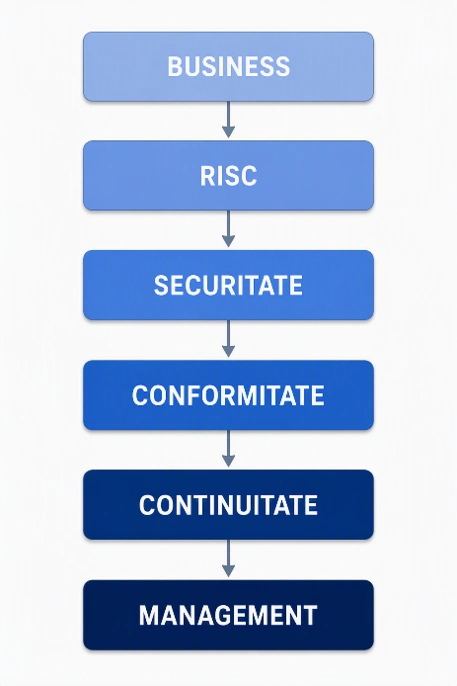
Pentru o echipă internă deja suprasolicitată, acoperirea tuturor acestor competențe poate fi o provocare. De aceea, externalizarea anumitor funcții GRC poate reprezenta o extensie firească a echipei interne: organizația păstrează controlul și responsabilitatea asupra deciziilor, în timp ce beneficiază de acces la specialiști cu experiență în domenii și proiecte diverse.
Safetech Innovations: GRC ca serviciu, nu doar ca proiect de consultanță
Safetech Innovations abordează GRC-ul din perspectiva unei funcții care trebuie operaționalizată, nu doar documentată. Compania oferă servicii de consultanță și externalizare pentru guvernanță, managementul riscului și conformitate, adaptate contextului fiecărei organizații. Serviciile pot fi livrate ca proiecte individuale, ca programe recurente sau ca funcții externalizate, în funcție de nivelul de maturitate și de obiectivele clientului.
Unul dintre avantajele unei astfel de abordări este accesul la competențe complementare fără ca organizația să fie nevoită să construiască intern, de la zero, o echipă completă de specialiști GRC:
• vCISO – expertiză strategică atunci când organizația are nevoie de ea
Un CISO virtual poate prelua sau completa funcțiile specifice unui CISO, în colaborare directă cu managementul și echipele IT și de securitate.
Rolul poate include definirea și urmărirea programului de securitate, monitorizarea indicatorilor, raportarea către management, coordonarea măsurilor rezultate din audituri și evaluări, precum și alinierea politicilor și proceselor de securitate la obiectivele organizației.
Pentru companiile care nu au nevoie sau nu pot susține un CISO full-time, modelul vCISO permite accesul la expertiză senior într-un model flexibil.
• Programul de guvernanță – de la politici la procese aplicabile
Un program GRC trebuie să transforme cerințele de securitate în reguli clare și aplicabile. Safetech poate sprijini organizațiile în dezvoltarea, revizuirea și actualizarea politicilor, standardelor, procedurilor și instrucțiunilor de securitate, precum și în definirea responsabilităților și a mecanismelor de monitorizare. Scopul nu este crearea unei biblioteci de documente, ci construirea unui sistem de guvernanță pe care organizația să îl poată aplica și demonstra în practică.
• Analiza de risc – ce trebuie protejat și de ce
Managementul riscului este una dintre componentele centrale ale GRC. Experții Safetech pot realiza analize de risc pentru organizație, procese, sisteme, tehnologii și furnizori, identificând amenințările și vulnerabilitățile relevante și contribuind la definirea măsurilor de reducere a riscului. Astfel, investițiile în securitate pot fi raportate la riscurile reale ale businessului, nu doar la o listă generică de controale.
• TPRM – riscul nu se oprește la granița organizației
Furnizorii, partenerii și serviciile externalizate pot deveni componente critice ale ecosistemului unei organizații. Third-Party Risk Management (TPRM) ajută organizațiile să identifice și să gestioneze riscurile asociate terților, de la evaluarea inițială până la monitorizarea continuă.
Într-un context în care NIS2 acordă o atenție importantă securității lanțului de aprovizionare, iar DORA introduce cerințe specifice privind riscurile provenite de la furnizorii terți de servicii TIC, TPRM devine o componentă esențială a programului GRC.
• BIA – înțelegerea impactului asupra businessului
Business Impact Analysis răspunde unei întrebări simple, dar esențiale: „Ce se întâmplă cu organizația dacă un proces sau un sistem critic nu mai este disponibil?” BIA permite identificarea activităților critice, evaluarea impactului întreruperilor și stabilirea priorităților pentru revenirea la normal. Fără această analiză, planurile de continuitate riscă să fie construite pe presupuneri.
• BCP – continuitatea nu se improvizează în timpul crizei
Pe baza analizei de impact și a riscurilor identificate, Safetech poate sprijini elaborarea și operaționalizarea Business Continuity Plans, astfel încât organizația să aibă stabilite din timp responsabilități, procese, scenarii și măsuri pentru menținerea sau reluarea activităților critice. Continuitatea operațională devine astfel parte a programului de securitate, nu un document păstrat într-un folder până la următorul audit.
• Security Awareness – cea mai eficace politică este cea respectată
O organizație poate avea politici excelente și controale tehnice avansate, dar acestea nu pot compensa complet lipsa unei culturi de securitate. Safetech include în abordarea GRC activități de conștientizare și instruire, precum și evaluări periodice ale angajaților. Obiectivul este ca securitatea să devină parte din comportamentul cotidian al organizației: recunoașterea tentativelor de phishing, protejarea informațiilor, respectarea procedurilor și înțelegerea responsabilității individuale.
Un singur program GRC, mai multe cerințe de conformitate
Un avantaj important al unei abordări GRC mature este faptul că organizația nu trebuie să construiască sisteme complet separate pentru fiecare reglementare. Un cadru coerent de guvernanță, risc și conformitate poate susține simultan obiective legate de NIS2, DORA, ISO 27001, NIST, GDPR sau alte cerințe sectoriale, prin maparea controalelor și proceselor relevante.
Safetech recomandă tocmai această abordare integrată: securitatea cibernetică trebuie conectată la GRC-ul organizațional, astfel încât managementul să aibă o imagine unitară asupra riscurilor, controalelor și nivelului de maturitate. Managementul poate înțelege ce riscuri există, unde sunt vulnerabilitățile organizaționale, ce măsuri au fost implementate și unde mai este nevoie de investiții.
GRC pus în practică
Experiența Safetech în servicii GRC nu se limitează la metodologii și recomandări. Un exemplu este proiectul derulat pentru Profi, unul dintre cele mai mari businessuri din retailul românesc. Pentru gestionarea riscurilor cibernetice, consolidarea cadrului de politici și proceduri, Profi a implementat un proiect de GRC (Governance, Risk Management, Compliance) împreună cu Safetech Innovations. Parteneriatul a condus la dezvoltarea unei culturi de securitate la nivelul organizației, la adoptarea bunelor practici NIST CSF (National Institute of Standards and Technology Cybersecurity Framework), la alinierea cu cerintele NIS2 și la o implementare măsurabilă și scalabilă a măsurilor de protecție.
Studiul de caz, disponibil în pagina Profi, liderul pieței locale de retail, mitighează riscurile și pregătește alinierea la NIS2 printr-un proiect GRC derulat cu Safetech Innovations , demonstrează natura practică a GRC: identificarea riscurilor, definirea măsurilor necesare, structurarea proceselor și pregătirea organizației pentru cerințele de conformitate trebuie să se întâmple în interiorul businessului, nu doar în documentație.
Pentru mai multe informații despre cum cadrul GRC vă poate susține procesul de aliniere la cerințele NIS2, vă invităm să ne contactați la sales @ safetech.ro sau la 021 316 05 65.